NETDELİL / BİREYSEL

Telefon, hesap güvenliği ve kayıp veri incelemesi

Hesabınızdaki şüpheli oturumları, telefonunuzdaki erişimleri veya silinen dosyaları teknik olarak değerlendirelim. Erişilebilir kayıtları inceleyip bulguları, koruma adımlarını ve çözüm seçeneklerini açıkça raporluyoruz.

5 İNCELEME HİZMETİ

Telefon Güvenlik ve Casus Yazılım İncelemesi — teknik inceleme çalışma sahnesi
ND-01 / TEKNİK İNCELEME

Telefon Güvenlik ve Casus Yazılım İncelemesi

Telefonunuzdaki şüpheli uygulama ve erişimleri inceletin.

Bireysel
Hesap Ele Geçirme ve Dijital Taciz İncelemesi — teknik inceleme çalışma sahnesi
ND-02 / TEKNİK İNCELEME

Hesap Ele Geçirme ve Dijital Taciz İncelemesi

Şüpheli hesap erişimleri ve dijital tacize ilişkin kayıtları değerlendirin.

Bireysel
Dijital Dolandırıcılık ve Kripto İşlem Analizi — teknik inceleme çalışma sahnesi
ND-03 / TEKNİK İNCELEME

Dijital Dolandırıcılık ve Kripto İşlem Analizi

İşlem ve iletişim kayıtlarınızı kaynaklı teknik analize dönüştürün.

Bireysel / Hukuki
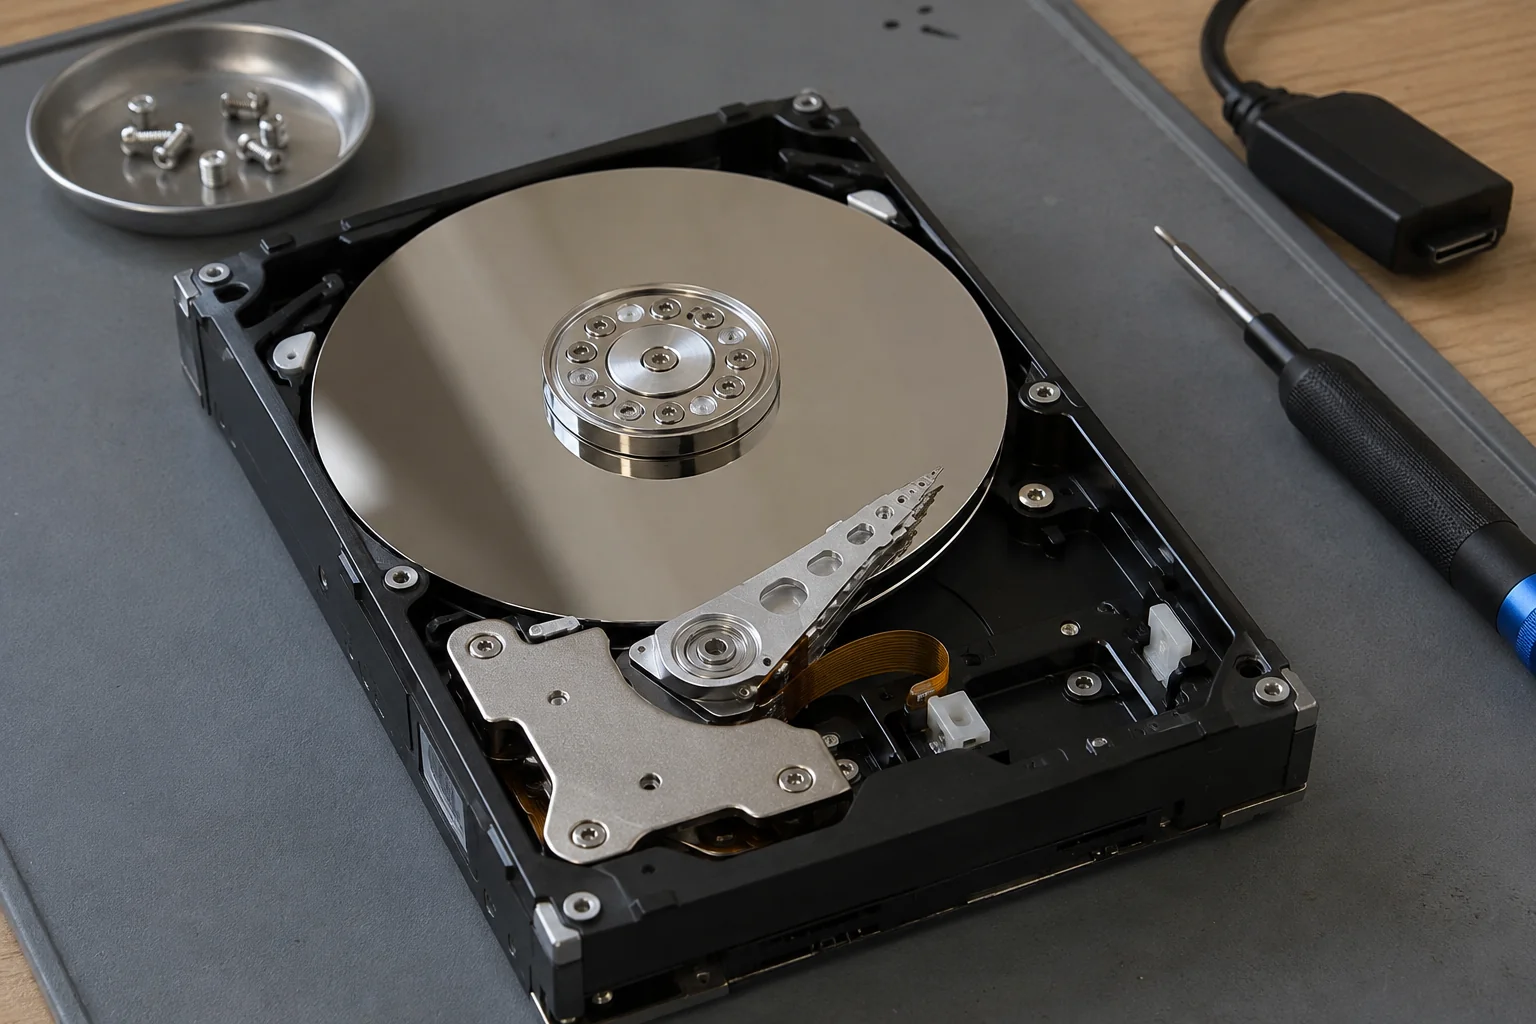
Veri Kurtarma ve Adli Veri Çıkarma — teknik inceleme çalışma sahnesi
ND-04 / TEKNİK İNCELEME

Veri Kurtarma ve Adli Veri Çıkarma

Erişilemeyen verileriniz için teknik uygunluk değerlendirmesi alın.

Bireysel / Kurumsal
Ses, Video ve Görsel Bütünlük İncelemesi — teknik inceleme çalışma sahnesi
ND-05 / TEKNİK İNCELEME

Ses, Video ve Görsel Bütünlük İncelemesi

Ses, video ve görsellerdeki teknik tutarlılığı inceletin.

Hukuki / Bireysel
İNCELEME ÖRNEKLERİ

Bireysel inceleme örnekleri

Size yakın bir olayı seçin. İncelenen kayıtları, yöntemi ve örnek rapor çıktısını görün.

Senaryolar, inceleme yöntemini açıklayan eğitim örnekleridir; gerçek müşteri dosyaları değildir.

Hesabınıza sizden başka biri mi erişiyor? için örnek inceleme sahnesi
Bireysel inceleme

Hesabınıza sizden başka biri mi erişiyor?

Şüpheli oturumları ve hesap değişikliklerini erişilebilir kayıtlarla inceliyoruz.

İnceleme nasıl yapılır?

Yanıt aranan teknik soru

Şüpheli oturumlar ve hesap değişiklikleri nasıl belgelendirilebilir?

Örnek olay

Kişi, tanımadığı oturum bildirimleri ve kendisinin göndermediği iletiler görüyor. Hesabını güvene alırken hangi kayıtları koruması gerektiğini ve erişilebilir verilerin şüpheli işlemleri destekleyip desteklemediğini öğrenmek istiyor.

İncelenen kayıtlar ve yöntem

  1. 1

    Kullanıcının erişim yetkisi bulunan hesaptaki oturum geçmişi, güvenlik bildirimleri ve varsa platform veri dışa aktarımı korunur; güvenliği acilen sağlama ihtiyacıyla kayıt koruma sırası birlikte belirlenir.

  2. 2

    Giriş zamanları, oturum bilgileri, kurtarma adresi değişiklikleri ve e-posta üstbilgileri karşılaştırılır. Platformun verdiği IP ve konum bilgisinin kapsamı ayrıca değerlendirilir.

  3. 3

    Yetkili kapsamda erişilebilir cihaz bulguları ile hesap olayları ilişkilendirilir; bilinen kullanıcı işlemleri ayrılır ve platforma veya yetkili makamlara sunulabilecek kayıtlar kaynaklarıyla düzenlenir.

Bu senaryoda olası bulgu

Tanınmayan bir oturumun ardından yapılan kurtarma adresi değişikliği ve gönderilen iletiler, yetkisiz kullanım şüphesini destekleyebilir. Bulgular bir erişim zincirini gösterebilir; işlemi yapan gerçek kişinin kimliği için ek kayıtlar gerekebilir.

Rapor çıktısı

Hesap olay zaman çizelgesi, korunmuş kayıt envanteri, teknik bulgu raporu ve oturum kapatma ile çok faktörlü doğrulama adımlarını içeren güvenlik planı.

Değerlendirmenin sınırı

IP adresi veya yaklaşık konum bilgisi tek başına kişi kimliğini kanıtlamaz. Platformun kayıt kapsamı, hesap kurtarma süreci ve erişilebilir veri miktarı sonucu sınırlar.
Bu konuda uzmanla görüşün
Silinen dosyalar hâlâ geri getirilebilir mi? için örnek inceleme sahnesi
Bireysel inceleme

Silinen dosyalar hâlâ geri getirilebilir mi?

Depolama ortamının durumunu ve veri kurtarma olanaklarını değerlendiriyoruz.

İnceleme nasıl yapılır?

Yanıt aranan teknik soru

Hangi veriler kurtarılabilir; hukuki amaç için nasıl korunmalıdır?

Örnek olay

Önemli yazışma ekleri ve belgeler bir depolama ortamından yanlışlıkla siliniyor. Kişinin, cihaz kullanımının kurtarma ihtimalini etkileyip etkilemediğini ve hukuki amaçla kullanılacak dosyaların nasıl korunacağını öğrenmesi gerekiyor.

İncelenen kayıtlar ve yöntem

  1. 1

    Ortamın türü ve durumu değerlendirilir; ek yazma işlemlerinin önlenmesi planlanır. Teknik olarak uygun durumda yazma engelleme kullanılarak çalışma imajı alınır ve bütünlük değerleri kaydedilir.

  2. 2

    Dosya sistemi kayıtları, silinmiş dosya girişleri ve erişilebilir veri alanları incelenir; gerektiğinde dosya imzalarına göre çıkarım yapılır. Şifreleme, TRIM, üzerine yazma ve fiziksel hasarın etkileri değerlendirilir.

  3. 3

    Kurtarılan dosyaların açılabilirliği ve veri bütünlüğü kontrol edilir; tam, kısmi ve doğrulanamayan dosyalar ayrılır. Tarih ve konum bilgileri mevcutsa kaynaklarıyla, eksikse bu eksiklik belirtilerek raporlanır.

Depolama ortamıÇalışma kopyasıVeri envanteri
İnceleme sırası
  1. Depolama ortamı
  2. Çalışma kopyası
  3. Veri envanteri

Bu senaryoda olası bulgu

Silinmiş bir belgenin veri alanı korunmuşsa dosya tam veya kısmi olarak çıkarılabilir. Dosya imzasına göre elde edilen bir içerikte özgün ad, klasör ve tarih bilgileri bulunmayabilir; bu bilgiler sonradan varsayımla tamamlanmaz.

Rapor çıktısı

Kurtarılmış dosya envanteri ve güvenli veri teslimi; adli kapsam seçildiğinde imaj, bütünlük kayıtları ve kaynakları açıklayan teknik rapor.

Değerlendirmenin sınırı

Kurtarma olasılığı ortamın durumuna bağlıdır; tüm veriler için sonuç taahhüt edilmez. Kurtarılan içerik, tek başına dosyayı kimin oluşturduğunu veya sildiğini göstermez.

Bu konuda uzmanla görüşün
Yatırım vaadiyle gönderilen kripto transferi nasıl incelenir? için örnek inceleme sahnesi
Bireysel inceleme

Yatırım vaadiyle gönderilen kripto transferi nasıl incelenir?

İşlem kayıtlarını ve açık zincir verilerindeki adres ilişkilerini inceliyoruz.

İnceleme nasıl yapılır?

Yanıt aranan teknik soru

Sunulan işlem kaydı ile açık zincir verileri hangi adres ve zaman ilişkilerini gösteriyor?

Örnek olay

Bir kişi, yatırım vaadiyle kripto transferi yaptığını ve sonrasında karşı tarafa ulaşamadığını belirtiyor. Mevcut işlem kayıtlarını, yazışmaları ve açık kaynak bulgularını düzenli bir teknik dosyada bir araya getirmek istiyor.

İncelenen kayıtlar ve yöntem

  1. 1

    Kişinin sunduğu işlem tanımları, ağ bilgisi, adresler ve ilgili yazışmalar kaynağıyla kayıt altına alınır. İncelenecek işlem hacmi ve tarih aralığı belirlenir.

  2. 2

    İşlem tanımları ilgili ağın açık kayıtlarıyla karşılaştırılır. Görünen gönderim, alım ve takip edilebilir sonraki adres ilişkileri kaynak referanslarıyla gösterilir.

  3. 3

    Zincir üzerindeki işlem ilişkileri ile gerçek kişi veya kurum atfı ayrı tutulur. Belirsiz bağlantılar, platform kayıt ihtiyacı ve takip sınırları belirtilir.

İşlem kaydıAdres ilişkisiTakip sınırı
İnceleme sırası
  1. İşlem kaydı
  2. Adres ilişkisi
  3. Takip sınırı

Bu senaryoda olası bulgu

Sunulan transfer tanımı, açık kayıttaki işlemle eşleşebilir ve takip edilebilir adres ilişkileri gösterilebilir. Bu bulgu, bir adresin belirli kişiye ait olduğunu veya varlığın geri alınabileceğini tek başına kanıtlamaz.

Rapor çıktısı

İşlem ve adres ilişki çizelgesi, sunulan kayıtlarla eşleştirme ve sınırlılıkları açıklayan teknik değerlendirme dosyası.

Değerlendirmenin sınırı

Para iadesi, platform iç kayıtlarına erişim veya gerçek kişi kimliğinin kesin tespiti taahhüt edilmez. Teknik değerlendirme yatırım veya hukuki karar önerisi değildir.

Bu konuda uzmanla görüşün
Telefondaki olağandışı izinler ne anlama geliyor? için örnek inceleme sahnesi
Bireysel inceleme

Telefondaki olağandışı izinler ne anlama geliyor?

Uygulama izinlerini, hesap oturumlarını ve cihazda görülen bulguları değerlendiriyoruz.

İnceleme nasıl yapılır?

Yanıt aranan teknik soru

Uygulama izinleri, oturumlar ve erişilebilir cihaz bulguları hangi güvenlik sorularını destekliyor?

Örnek olay

Bir kullanıcı, telefonda tanımadığı bir uygulama ve olağandışı izinler görüyor. Cihazın yavaşlaması veya pil tüketiminin tek başına bir dinleme göstergesi olup olmadığını ve hangi kayıtların incelenebileceğini öğrenmek istiyor.

İncelenen kayıtlar ve yöntem

  1. 1

    Yetkili teslim edilen cihazın modeli, yazılım durumu ve gözlenen şüphe kayıt altına alınır. İnceleme tarihi ve erişilebilir kapsam belirlenir.

  2. 2

    Mevcut uygulama, izin, oturum ve erişilebilir cihaz artefaktları birlikte değerlendirilir. Kullanıcının bildiği işlemler ile açıklanamayan bulgular ayrılır.

  3. 3

    Tek bir belirtiye dayanarak sonuç üretilmez. Bulguların hangi güvenlik riskini desteklediği, incelemenin neleri dışlayamadığı ve uygun sonraki adımlar açıklanır.

Uygulama izniErişim bulgusuTeknik değerlendirme
İnceleme sırası
  1. Uygulama izni
  2. Erişim bulgusu
  3. Teknik değerlendirme

Bu senaryoda olası bulgu

Beklenmeyen bir uygulamanın erişim izinleri ile gözlenen hesap oturumu arasında değerlendirmeye değer bir ilişki bulunabilir. İlişki, tek başına cihazın dinlendiği veya bütün risklerin belirlendiği anlamına gelmez.

Rapor çıktısı

Uygulama ve izin bulgu tablosu, oturum ilişkileri, erişim sınırları ve kapsama uygun güvenlik önerileri.

Değerlendirmenin sınırı

Pil tüketimi veya cihazın yavaşlaması tek başına casus yazılım kanıtı değildir. İnceleme, operatör seviyesindeki dinlemeyi dışlamaz ve risksiz cihaz garantisi vermez.

Bu konuda uzmanla görüşün
BİR SONRAKİ ADIM

İnceleme ihtiyacınızı uzmanımızla görüşün.

Uzmanımızla görüşün

İlk görüşmede ihtiyacınızı ve materyal türünü belirtmeniz yeterli.